Comment la GRC a aidé à neutraliser un maliciel provenant de Russie
Par Aneeqah Mehmood
Des ordinateurs partout dans le monde étaient rendus vulnérables aux rançongiciels par l’action d’un maliciel provenant d’un groupe cybercriminel russe.
Image par Envato
26 octobre 2026
Contenu
Au cours de l'été 2026, la GRC a participé à une enquête internationale qui a permis de faire échec à SocGholish, un logiciel malveillant (maliciel) lancé depuis la Russie. Depuis 2017, SocGholish infectait les utilisateurs de la populaire plateforme Internet WordPress. Des millions d'ordinateurs ont sans doute été touchés dans le monde entier, et autant d'utilisateurs rendus vulnérables aux attaques des logiciels rançonneurs.
L'opération de neutralisation du maliciel a résulté en :
- La récupération de 1,4 million de justificatifs de connexion volés.
- L’assainissement de 15 000 sites Web.
- La mise hors service de 106 serveurs et domaines.
Un élément perturbateur de portée mondiale
Des organismes d'application de la loi de différents pays, notamment l'Allemagne, les Pays-Bas et les ÉtatsUnis, se sont regroupés pour contrer la menace. Peu après avoir intégré le groupe, les enquêteurs de la GRC ont trouvé la clé permettant de déverrouiller le maliciel et de l'éliminer.
Avec cette clé en main, le sergent de la GRC Warren Krahenbil, officier responsable de l'équipe d'enquête sur la cybercriminalité à Vancouver (EEC-V), et l'enquêteur criminel civil Mike Siegel, enquêteur principal dans le dossier SocGholish, se sont rendus en Europe pour participer à l'initiative internationale visant à écraser le nuisible SocGholish. Les enquêteurs criminels civils (ECC) de Vancouver ayant réussi, par rétro-ingénierie, à comprendre comment le maliciel fonctionnait, le groupe international d'organismes d'application de la loi et de partenaires publics pouvait maintenant se réunir et décider comment retourner les techniques du maliciel contre lui-même.
L'objectif était de désinfecter l'Internet au moyen des propres instructions du maliciel, que la police néerlandaise avait déchiffrées. Krahenbil décrit cette collaboration comme un « multiplicateur de force » ayant permis d'optimiser les capacités d'équipes provenant de divers pays.
Grâce à leurs efforts conjoints, 2 488 serveurs infectés ont été nettoyés, et les propriétaires de quelque 15 000 sites Web ont été alertés et ont reçu des instructions, à partager avec leurs millions d'utilisateurs, sur la manière de nettoyer un ordinateur infecté.
Les enquêteurs civils prouvent leur valeur
« Le Canada a pris les rênes d'un dossier international, et ça s'est bien passé », commente Krahenbil.
De fait, la conduite de l'affaire a mis en évidence le rôle de plus en plus déterminant du Canada dans la lutte contre la cybercriminalité, et le recours à l'expertise d'enquêteurs criminels civils n'est pas étranger à ce succès.
« L'opération Endgame a montré tout l'intérêt qu'il y avait à employer des civils », note Krahenbil.
Plutôt que de former des policiers en informatique, la GRC a décidé de recruter des spécialistes en informatique et de leur enseigner les pratiques policières. « De ces civils qui possèdent des diplômes et des compétences spécialisées en informatique, nous faisons des enquêteurs criminels civils dont l'expertise est un atout pour l'organisation. Ceux que j'ai contribué à enrôler se sont révélés formidables », note Krahenbil.
Pour Zee Zhang et Mike Siegel, tous deux ECC de l'ECC-V possédant une vaste expérience technique, leur rôle dans l'enquête n'était pas très clair. Après avoir repéré un serveur au Canada qui faisait partie du réseau SocGholish, ils se sont procuré un mandat pour le saisir et en analyser les journaux techniques. La grande quantité de données techniques ainsi obtenues contenait des indices sur la façon de procéder des cybercriminels russes.
L'idée qu'ils avaient de leur tâche, d'abord floue, a commencé à se préciser.
« Chaque découverte soulevait une nouvelle question, et chaque réponse aidait les enquêteurs à mieux comprendre le fonctionnement du maliciel », déclare Siegel. Une fois parvenus à élucider comment SocGholish marchait, les enquêteurs ont pu concevoir une stratégie pour le contrer.
« Ça a été un moment décisif : connaissant avec exactitude son mode d'opération, nous savions exactement ce qu'il fallait pour le neutraliser », explique Zhang. « Ne restait plus qu'à réfléchir tous ensemble pour trouver une solution concrète. »
Traducteurs, techniciens spécialisés et partenaires internationaux de la GRC ont tous contribué à résoudre le casse-tête.
Qu'est-ce que SocGholish
« SocGholish fait partie de ce qu'on appelle les programmes “injecteurs et chargeurs” : en créant des portes dérobées dans les ordinateurs personnels, ils rendent possible leur infection par des virus et des logiciels rançonneurs qui ciblent des victimes de choix », explique Emil, l'un des enquêteurs allemands qui a préféré garder l'anonymat pour des raisons de sécurité. « SocGholish servait presque exclusivement à ouvrir des portes en prévision d'attaques au rançongiciel. »
Le maliciel se répandait via de fausses mises à jour de navigateur, surtout en piratant des sites Web utilisant WordPress.
« Environ quarante pour cent des sites Web sur Internet utilisent WordPress », indique Daan, du service national de lutte contre la criminalité technologique des Pays-Bas, qui préfère ne pas divulguer son nom complet. Les fausses mises à jour amenaient les utilisateurs à installer le maliciel sans le vouloir.
« SocGholish est le truc qui vous fait cliquer sur le lien qui infecte votre ordi », précise Krahenbil. Une fois le maliciel en place, il fournit aux criminels la possibilité d'installer un rançongiciel, c'est-à-dire un logiciel qui verrouille l'accès à des fichiers essentiels, qui les kidnappe, pour ainsi dire, jusqu'à ce que la victime ait versé une rançon de plusieurs milliers de dollars pour les recouvrer.
« Les logiciels de rançon utilisent toujours un point d'entrée, et c'est ce que fait SocGholish, » résume Daan. « SocGholish est le réseau d'ordinateurs zombies qu'utilise Evil Corp, un groupe cybercriminel établi en Russie. Nous avons déjà travaillé à plusieurs affaires dans lesquelles Evil Corp était le délinquant. »
Un effort international
L'initiative collective des organismes d'application de la loi visant à neutraliser SocGholish s'inscrit dans le cadre d'une enquête internationale de plus grande envergure, baptisée opération Endgame, la plus vaste opération internationale jamais entreprise pour faire échec au maliciel à action étendue qui rend possible les attaques au rançongiciel. Il témoigne d'une nouvelle approche, coordonnée par Europol et Eurojust, en vue de localiser l'infrastructure numérique utilisée par les criminels.
« C'est inédit, une opération d'un genre vraiment créatif, une façon différente de cibler l'écosystème de la cybercriminalité », commente Jayne Bieber, une analyste de renseignements de cybercriminalité de la GRC qui faisait partie du Groupe d'action conjoint sur la cybercriminalité déployé à Europol aux Pays-Bas.
Les organismes européens, notamment le service de lutte contre la criminalité technologique des Pays-Bas et le bureau allemand de police criminelle (le Bundeskriminalamt), ont joué un rôle important dans l'initiative menée contre SocGholish en fournissant des autorisations judiciaires, des capacités techniques et du personnel d'enquête.
Si la GRC a fini par jouer un rôle de premier plan dans l'élaboration d'une solution technique, la participation du Canada à l'opération Endgame a commencé très modestement, remarque Emil.
Voyant l'occasion stratégique que représentait pour le Canada une participation à l'opération Endgame, Bieber a fait beaucoup de démarches en ce sens.
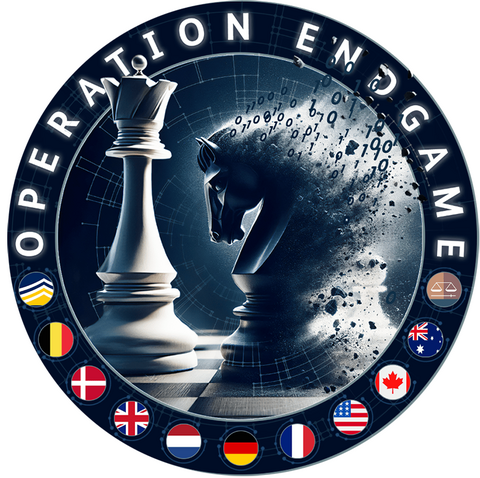
Crédit : Europol
« Contribuer à faire en sorte que le Canada participe à l'opération a été un moment fort pour moi », reconnaît-elle. « Une expérience sans pareille. Et voir le drapeau canadien sur le logo de l'opération a été la cerise sur le gâteau. »
Zhang et Siegel sont d'accord : l'expérience a laissé des marques.
« La mise en commun de nos idées pour trouver une solution pratique a été un des moments les plus gratifiants de l'opération », confie Zhang.
Pour Siegel, cela a été de voir des mois de travail déboucher sur des résultats concrets qui contribuent à la protection des Canadiens et renforcent la sécurité mondiale.
« Réunir tout le monde autour de la même table s'est avéré très profitable », opine Emil. Pour son collègue Daan, l'opération a montré ce que pouvait donner une collaboration entre pays qui poursuivent le même objectif.
« Parce que la cybercriminalité se mondialise et parce qu'il y a des serveurs partout, analyse Daan, les cybercriminels peuvent franchir les frontières et pénétrer dans tout pays à partir de n'importe quel pays. »
Comme les délinquants ciblés vivent en Russie, le succès de l'opération ne peut pas être complet.
« Ce que nous pouvons faire », précise-t-il, « C'est sensibiliser la population, c'est faire savoir aux criminels que nous connaissons leur identité, c'est venir en aide aux victimes. »
À l'horizon
Bien qu'elle ait porté un sévère coup aux criminels impliqués, l'opération Endgame n'est pas terminée.
« La cybercriminalité prend sans cesse de nouvelles formes, et beaucoup de choses peuvent changer en peu de temps dans ce domaine », analyse Krahenbil, qui ajoute que des enquêteurs partout dans le monde continuent à traquer les menaces à la sécurité numérique.
« Comment rendre les frontières canadiennes étanches aux infiltrations numériques? », demande-t-il. « Nous avons des partenaires à l'international, et chaque fois qu'un de nous remporte une victoire, c'est notre victoire à tous. »
Vu le développement rapide des technologies et l'apparition de nouveautés comme l'intelligence artificielle, estime Krahenbil, les gens doivent s'informer et rester alertes.
Pour obtenir l'avis, les conseils, les services ou le soutien d'experts de la sécurité informatique au bénéfice des Canadiens, visitez le site Web du Centre canadien pour la cybersécurité.
Crédit : Serge Gouin, GRC
Crédit : Serge Gouin, GRC
Crédit : Serge Gouin, GRC